Governança e Automação de APIs em Larga Escala com Apigee
Apigee vai além de um gateway: centraliza governança, segurança e automação para APIs estratégicas em escala corporativa.
Por Alexandre Martins · · 3 min de leitura
Sistemas modernos não falham apenas por limitações técnicas. Com frequência, a origem dos problemas está na ausência de governança: APIs expostas sem padronização, segurança aplicada de forma desigual, processos de deploy manuais e falta de rastreabilidade.
Em cenários menores, essas falhas podem até passar despercebidas. No entanto, em ambientes corporativos de grande porte ou em sistemas de missão crítica, a inconsistência rapidamente se transforma em risco estratégico.
Quando a API deixa de ser apenas um detalhe técnico e passa a ocupar papel de ativo estratégico, a questão central muda:
Como assegurar que todas as APIs obedeçam a padrões de segurança, escalabilidade e automação sem comprometer a agilidade do desenvolvimento?
É nesse ponto que o Apigee se destaca. Mais do que um simples API Gateway, trata-se de uma plataforma completa de gestão, capaz de oferecer governança, observabilidade e integração nativa com pipelines de automação.
Governança: do Caos ao Padrão
Governança não deve ser vista como burocracia, mas como o equilíbrio entre autonomia e limites bem definidos.
No contexto de APIs, isso significa entregar respostas consistentes, aplicar políticas de segurança de maneira uniforme e permitir que diferentes equipes trabalhem dentro de regras comuns sem perder flexibilidade.
No Apigee, esse modelo de governança se estrutura em três pilares:
- Policies: blocos reutilizáveis que aplicam regras de segurança, transformação de payloads, rate limiting e logging.
- Shared Flows: fluxos padronizados aplicáveis a todas as APIs, como autenticação e auditoria.
- Developer Portal: ambiente que centraliza documentação e simplifica a vida dos consumidores de APIs.
Exemplo Prático: Spring Boot + Apigee
Para ilustrar, considere o seguinte cenário:
1. Microserviço de Pedidos em Spring Boot
@RestController
@RequestMapping("/api/pedidos")
public class PedidoController {

    @GetMapping
    public List<String> listarPedidos() {
        return List.of("Pedido-123", "Pedido-456", "Pedido-789");
    }
}
O backend não possui lógica de segurança sofisticada; sua função é apenas entregar os pedidos. Toda a camada de proteção será responsabilidade do Apigee.
2. API Proxy no Apigee
<ProxyEndpoint name="default">
  <PreFlow>
    <Request>
      <!-- Policies de segurança serão aplicadas aqui -->
    </Request>
    <Response/>
  </PreFlow>
  <HTTPProxyConnection>
    <BasePath>/pedidos</BasePath>
    <VirtualHost>default</VirtualHost>
  </HTTPProxyConnection>
  <RouteRule name="default">
    <TargetEndpoint>default</TargetEndpoint>
  </RouteRule>
</ProxyEndpoint>
3. Policy de Segurança OAuth 2.0
<OAuthV2 name="OAuth-v2">
  <Operation>VerifyAccessToken</Operation>
  <AccessTokenPrefix>Bearer </AccessTokenPrefix>
  <SupportedGrantTypes>
    <GrantType>client_credentials</GrantType>
  </SupportedGrantTypes>
</OAuthV2>
4. Policy de Rate Limiting
<Quota name="LimiteDeRequisicoesPorMinuto">
  <Allow count="100"/>
  <Interval>1</Interval>
  <TimeUnit>minute</TimeUnit>
</Quota>
5. Fluxo Final no ProxyEndpoint
<PreFlow>
  <Request>
    <Step><Name>OAuth-v2</Name></Step>
    <Step><Name>LimiteDeRequisicoesPorMinuto</Name></Step>
  </Request>
  <Response/>
</PreFlow>
Agora, qualquer chamada ao endpoint /pedidos exige um token válido e respeita o limite de 100 chamadas por minuto por cliente.
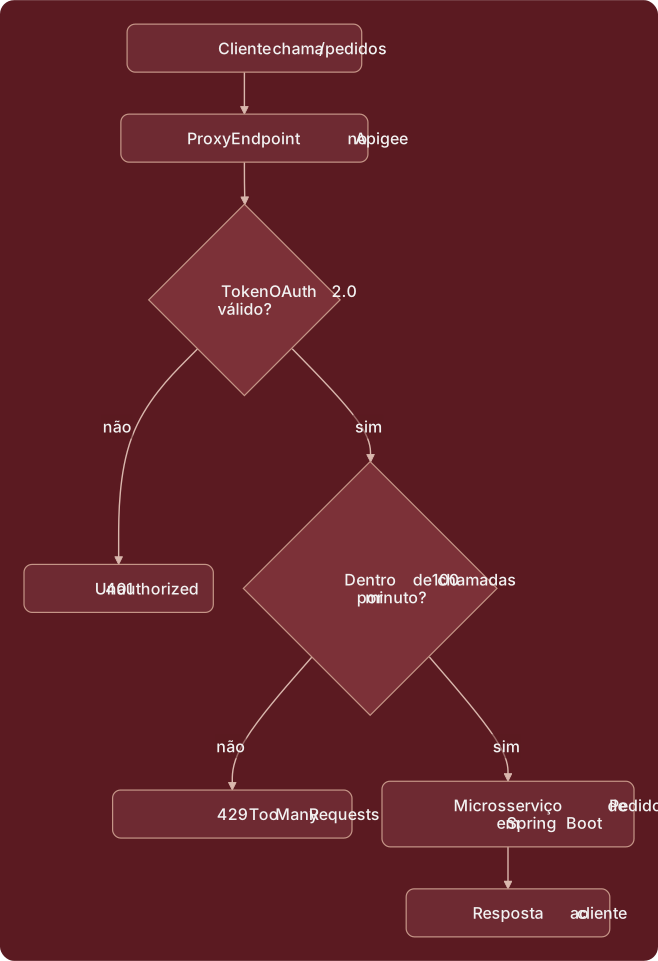
Ver o fluxograma em texto (Mermaid)
flowchart TD
  cli["Cliente chama /pedidos"] --> proxy["ProxyEndpoint no Apigee"]
  proxy --> token{"Token OAuth 2.0\nválido?"}
  token -- "não" --> r401["401 Unauthorized"]
  token -- "sim" --> quota{"Dentro de 100 chamadas\npor minuto?"}
  quota -- "não" --> r429["429 Too Many Requests"]
  quota -- "sim" --> backend["Microsserviço de Pedidos\nem Spring Boot"]
  backend --> resp["Resposta ao cliente"]
6. Testando a API
Obter token:
curl -X POST \
  https://api.suaempresa.com/oauth/token \
  -d "grant_type=client_credentials&client_id=CLIENT_ID&client_secret=CLIENT_SECRET"
Consumir API com token:
curl -H "Authorization: Bearer TOKEN_AQUI" \
  https://api.suaempresa.com/pedidos
Automação com Maven e CI/CD
Governança sem automação inevitavelmente se transforma em gargalo. O Apigee, por sua vez, oferece suporte nativo a CI/CD por meio de plugins e APIs.
Um exemplo recorrente é o Apigee Maven Plugin, que permite integração direta com pipelines Java:
<plugin>
  <groupId>com.google.cloud</groupId>
  <artifactId>apigee-maven-plugin</artifactId>
  <version>1.2.3</version>
  <configuration>
    <apigeeOrg>minha-org</apigeeOrg>
    <apigeeEnv>test</apigeeEnv>
    <apigeeUsername>${env.APIGEE_USER}</apigeeUsername>
    <apigeePassword>${env.APIGEE_PASS}</apigeePassword>
    <apiproxy>minha-api</apiproxy>
  </configuration>
</plugin>
Execução do deploy:
mvn apigee:deployO ciclo de automação segue um fluxo previsível:
- Validação do proxy a cada commit.
- Deploy automático em ambiente de staging.
- Execução de testes automatizados.
- Aprovação manual para produção.
Desafios e Maturidade
Embora robusto, o Apigee traz consigo alguns desafios:
- Custo: é uma solução premium, exigindo análise financeira cuidadosa.
- Complexidade: policies mal estruturadas podem gerar gargalos de performance.
- Cultura: a adoção plena depende da disposição dos times em adotar padrões comuns.
Ainda assim, o saldo é positivo: APIs mais seguras, auditáveis, consistentes e integradas a processos automatizados.
Boas Práticas
- Padronize elementos essenciais: segurança, versionamento e observabilidade.
- Trate proxies como código, versionando-os e aplicando revisões em pipelines.
- Utilize Shared Flows para centralizar autenticação e auditoria.
- Estabeleça convenções claras de nomenclatura e versionamento (v1, v2).
- Automatize todo o ciclo, do deploy à coleta de logs e auditorias.
Conclusão
O Apigee transcende o papel de simples proxy. Ele se consolida como guardião da governança e orquestrador da automação, centralizando segurança, observabilidade e processos de deploy.
Em um cenário em que APIs são a espinha dorsal da economia digital, não basta expor endpoints: é necessário controlar, auditar e automatizar.
Governança não restringe a inovação — ela a viabiliza de forma sustentável.
E o Apigee, quando bem aplicado, representa a ponte entre liberdade e disciplina.
Assuntos: Apigee, API Gateway, Governança de APIs, CI/CD, Java
Continue lendo
- Event Sourcing e CQRS: eventos como trilha auditável — Quando o histórico importa mais que o estado atual, Event Sourcing e CQRS oferecem rastreabilidade total com modelos separados de leitura e escrita.
- Por que microsserviços “odeiam” transações? — Os limites naturais de microsserviços entram em choque com transações distribuídas e pedem compensações via SAGA.
- Sua loja virtual é lenta? O que realmente pesa no carregamento — Core Web Vitals sem mistério e as causas mais comuns de lentidão em e-commerce.
Quer aplicar isto no seu sistema? Fale com a MFactor: contato ou WhatsApp +55 (19) 99778-9831.